

——数据合规不是加分项,而是准入门槛
TikTok在巴西被罚:2亿人民币的教训
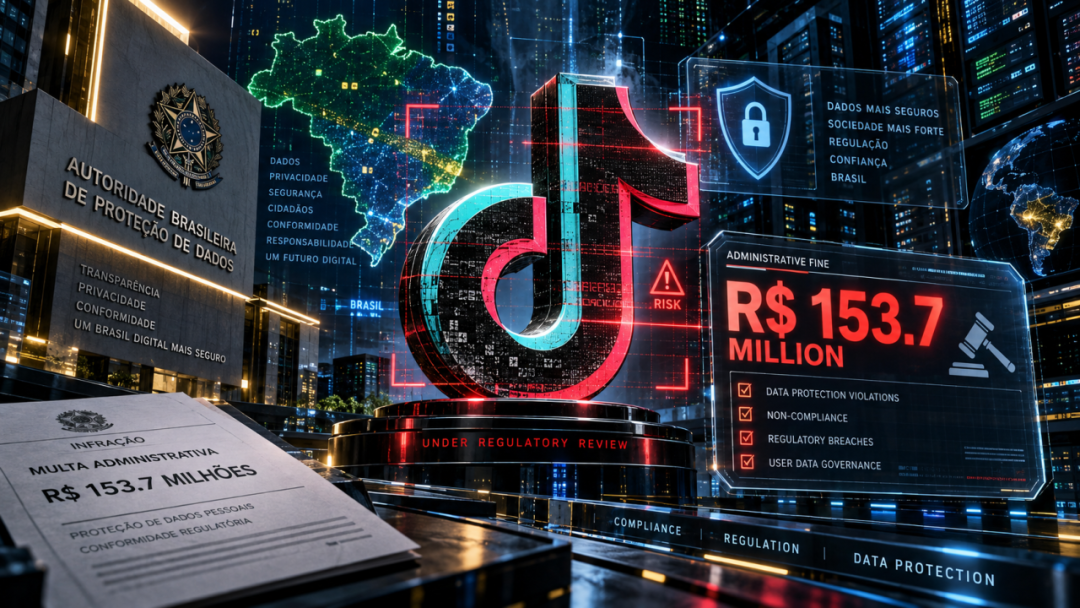
2026年8月25日,巴西国家数据保护局(ANPD)宣布对字节跳动旗下TikTok处以1.537亿雷亚尔(约合人民币2亿元)的罚款。这是ANPD自2023年正式成立以来开出的最大罚单,也是巴西《通用数据保护法》(LGPD)生效以来最具震慑力的执法行动之一。
处罚的核心原因在于:TikTok在用户数据收集和处理过程中,涉及约800万未成年用户的个人信息,未能有效落实年龄验证机制和家长同意要求,违反了LGPD关于数据最小化、目的限制、透明度和儿童保护等多项条款。
ANPD执法总监Alexandre Coutinho在发布会上明确表态:“这是向其他平台发出的强烈信号——ANPD对这项工作的认真程度。”
这笔罚款的逻辑值得所有出海企业深思:LGPD规定的罚款上限为巴西境内营业额的2%,而2亿人民币的罚单意味着ANPD已经动用了接近顶格的处罚力度。更值得注意的是,罚款之外,ANPD还保留了进一步限制TikTok数据处理活动的权力——这意味着,罚款只是开始,业务限制可能才是真正的杀手锏。
汽车行业的数据风险:比社交平台更复杂
汽车行业的数据处理
2.1 数据采集的广度
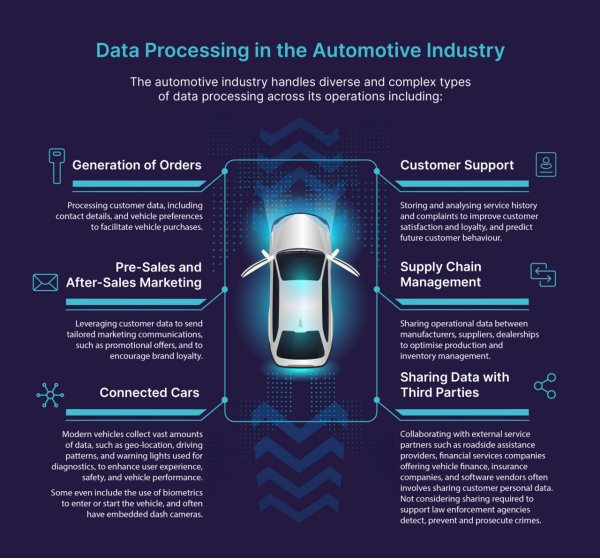
一辆智能网联汽车每天产生的数据量可达数十GB,涵盖车辆位置轨迹、驾驶行为、车内音视频、人脸和声纹信息、车辆运行状态、周边环境图像、甚至车内乘员的情绪和健康数据。这些数据横跨个人信息、敏感个人信息和重要数据三个层级,合规复杂度远超一般互联网产品。
2.2 跨境流动的敏感性
汽车数据的跨境传输场景极为复杂:跨国研发协作需要共享测试数据,海外售后服务需要回传车辆运行数据,自动驾驶算法训练需要汇聚全球道路场景数据。每一个跨境数据流都可能触发目标市场的数据本地化要求或出境安全评估。
全球监管态势:从“鼓励”到“强制”
3.1 欧盟:GDPR + 数据法案 + 网络安全法三重约束
欧盟对汽车数据合规的要求已形成三层架构:
• GDPR:适用于所有涉及欧盟居民个人数据的处理活动,罚款上限为全球年营业额的4%或2000万欧元(取高者)
• 《数据法案》(Data Act):2025年9月生效,要求汽车制造商向用户及其选择的第三方提供车辆生成数据的访问权,打破数据垄断
• 《网络弹性法案》(CRA):2027年12月11日起全面适用。需注意的是,CRA通过Article 2(2)(c)明确豁免了受EU型式认证框架(Regulation (EU) 2019/2144)管辖的M/N/O类整车及其系统——这些车辆的网络安全由UN R155/R156在型式认证体系内监管。但CRA仍然覆盖车联网配件(OBD Dongle、后装车机)、充电桩、诊断工具、独立嵌入式元器件、L类车辆及车队硬件等车外设备,这些产品的制造商须履行安全设计、漏洞披露和事件报告义务
欧盟汽车数据合规执法已在路上,企业不可掉以轻心。
3.2 中国:数据分类分级 + 出境安全评估
中国对汽车数据的管理思路是分类分级+本地化优先:
• 重要数据:包含车辆流量、物流数据、车外视频图像等,原则上不得出境
• 个人信息:车内人脸、指纹、声纹等属于敏感个人信息,需单独同意
• 出境安全评估:根据2026年2月《汽车数据出境安全指引》,累计向境外提供100万人以上个人信息(不含敏感个人信息)、或累计向境外提供1万人以上敏感个人信息、或向境外提供重要数据的企业,须通过网信办安全评估;10万至100万人区间可通过标准合同或认证路径合规
3.3 中东与东南亚:立法追赶期,但执法已在路上
• 沙特PDPL:2024年全面生效,对违规企业可处以最高500万沙特里亚尔(约960万人民币)的罚款,并有权暂停数据处理活动
• 巴西LGPD:如TikTok案例所示,ANPD的执法力度持续加码
• 泰国PDPA:2022年生效,刑事和行政处罚并行,违规最高可处500万泰铢罚款及监禁
• 印尼PDP Law:2024年全面施行,罚款上限为年营业额的2%
关键判断:这些市场目前可能还处于“立法完善期”,但执法力度正在快速追赶。TikTok在巴西的遭遇,就是前车之鉴。
汽车出海企业的数据合规路线图
面对全球趋严的数据合规环境,汽车出海企业需要建立系统性的数据合规能力,而非被动应对单个市场的要求。
4.1 产品规划阶段:Privacy by Design
• 数据最小化原则:只采集实现功能所必需的数据,避免“先采后想”
• 默认隐私保护:隐私设置默认采用最严格级别,由用户主动选择放宽(而非反过来)
• 数据流图谱(Data Mapping):在产品定义阶段就完成全链路数据流向梳理——从采集、存储、处理、传输到删除
4.2 市场准入阶段:目标市场合规审查清单
针对每个目标市场,至少应完成以下审查:
审查维度 | 核心问题 |
数据本地化要求 | 数据是否必须在境内存储?跨境传输的条件是什么? |
个人信息保护 | 是否需要单独同意?敏感个人信息的额外要求是什么? |
儿童/未成年人保护 | 是否有特殊的年龄验证和家长同意要求? |
数据主体权利 | 用户是否有权访问、更正、删除、携带其数据? |
安全事件报告 | 数据泄露后的报告时限和程序是什么? |
监管机构权力 | 监管机构是否有权进行现场检查、要求数据删除或暂停处理? |
合同体系合规 | 与经销商、云服务商、本地服务商之间的数据处理协议(DPA)是否到位?数据委托处理的权责划分是否清晰? |
4.3 运营阶段:持续合规监控
• 合规审计:定期进行数据保护影响评估(DPIA),特别是在功能更新或市场扩展时
• 事件响应:建立数据泄露应急响应机制,确保在法定时限内完成监管机构报告——GDPR要求72小时内向监管机构报告,马来西亚PDPA同样要求72小时内通知专员,中国《汽车数据出境安全指引》要求建立应急处置能力并向本地区行业监管部门报告
• 第三方管理:对云服务、数据分析、OTA平台等数据处理者进行合规审查
4.4 组织保障:DPO与合规团队
• 任命数据保护官(DPO):欧盟GDPR、新加坡PDPA、马来西亚PDPA(2024年修订后)均对DPO有明确的强制性要求;巴西LGPD虽未强制要求任命DPO,但设立数据保护负责人是监管鼓励的最佳实践
• 跨部门协同:数据合规不是法务或IT的单线工作,需要研发、产品、市场和售后共同参与
• 培训与文化:将数据合规意识嵌入企业文化和员工培训体系
(本文不构成法律意见,具体合规要求请咨询专业法律顾问)
END
文章来源丨亚锐技术
图文编辑丨亚锐技术
↓↓↓
ARC GROUP
关于亚锐集团
专注于汽车、发动机、工程机械行业,为您的全球化发展提供认证、测试、法规、培训等综合性技术服务。
实验室面积超过10,000㎡,满足 ISO17025 要求,同时获得中国 CMA、CNAS,美国A2LA、IAS 认可,为您的产品在研发阶段提供验证服务。
俄罗斯联邦技术规范与计量署 RST 认可的产品认证机构,满足 ISO17065 要求,获权签署TR CU 018法规 OTTC 证书。
瑞典交通部 E5、捷克交通部 E8、爱尔兰交通部 E24认可,满足 ISO17020,ISO17025 要求,签署欧盟WVTA证书。
认证服务覆盖全球主要的经济体,拥有超过 300 名专业技术人员为您提供全球的本土化解决方案。
总部位于中国杭州,在全球超过 10 个国家拥有超过 30 个办公室,助力您的产品全球化可持续发展。